Le piège invisible de WordPress : Pourquoi vous ne recevez pas les messages de vos prospects (et comment y remédier)
Vous avez créé un magnifique formulaire de contact sur votre site WordPress. Vos boutons sont colorés, vos champs sont clairs et vous attendez sereinement vos premières demandes de devis.
Pourtant, des semaines passent et votre boîte mail reste désespérément vide. Vous vous dites : « Le marché est calme en ce moment… »
Puis, par hasard, un client vous appelle au téléphone et vous dit :
« Je vous ai envoyé une demande de devis via votre site la semaine dernière, vous l’avez reçue ? »
C’est la douche froide. Vous vérifiez votre boîte mail, vos spams… Rien. Le message a tout simplement disparu dans la nature.
Ce problème touche des milliers de gérants de TPE et d’artisans. Voici le mystère de l’envoi d’emails sur WordPress et la solution simple à mettre en place en 10 minutes.
Pourquoi les formulaires WordPress perdent-ils vos emails ?
Par défaut, lorsque quelqu’un remplit un formulaire sur votre site (Contact Form 7, WPForms, Elementor Forms, Gravity Forms…), WordPress utilise la fonction d’envoi de mail native de votre hébergeur web (appelée PHP mail()).
C’est là que le piège se referme :
- La fonction mail() n’est pas sécurisée : Les serveurs de messagerie modernes (comme Gmail, Outlook, Orange ou Yahoo) sont devenus extrêmement stricts pour lutter contre les spams.
- Vos mails n’ont pas de « passeport » : Comme les e-mails envoyés par WordPress ne possèdent pas de signature d’authentification officielle (les protocoles SPF et DKIM), les serveurs de vos destinataires les bloquent immédiatement ou les envoient dans le dossier Courriers indésirables / Spams.
- Pire encore : Dans certains cas, l’hébergeur web bloque discrètement l’envoi de mails sans même vous avertir.
Résultat : vos prospects pensent que vous les ignorez, et vous perdez du chiffre d’affaires sans même le savoir.
La solution : Remplacer la fonction PHP par le protocole SMTP
Pour qu’un e-mail arrive à coup sûr dans votre boîte de réception (et dans celle de votre client pour lui confirmer sa demande), votre site web doit envoyer ses messages comme le ferait un vrai logiciel de messagerie sécurisé.
C’est ce qu’on appelle passer par un serveur SMTP (Simple Mail Transfer Protocol).
Rassurez-vous : pas besoin d’écrire de lignes de code ni d’être un expert en réseaux informatiques !
La méthode en 3 étapes pour sécuriser vos formulaires
Voici la procédure simple pour ne plus jamais rater un seul message de vos prospects :
1. Installez une extension SMTP dédiée
Sur votre tableau de bord WordPress, allez dans Extensions > Ajouter et recherchez l’extension gratuite WP Mail SMTP (utilisée par plus de 3 millions de sites dans le monde).
2. Connectez un service d’envoi sécurisé
L’extension vous propose plusieurs connecteurs gratuits et ultra-fiables :
- Brevo (anciennement Sendinblue) : Idéal, gratuit jusqu’à 300 mails par jour (largement suffisant pour un site vitrine TPE).
- Gmail / Google Workspace : Si vous utilisez déjà une adresse e-mail professionnelle liée à Google.
- Le serveur SMTP de votre propre hébergeur (O2Switch, OVH, Infomaniak).
3. Réalisez un test d’envoi
Une fois le service connecté, l’extension intègre un outil de test en un clic. Saisissez votre adresse e-mail personnelle et cliquez sur « Envoyer un e-mail de test ». Si l’e-mail arrive instantanément dans votre boîte avec un voyant vert, votre site est définitivement sécurisé!
Checklist : Votre formulaire est-il fiable à 100 % ?
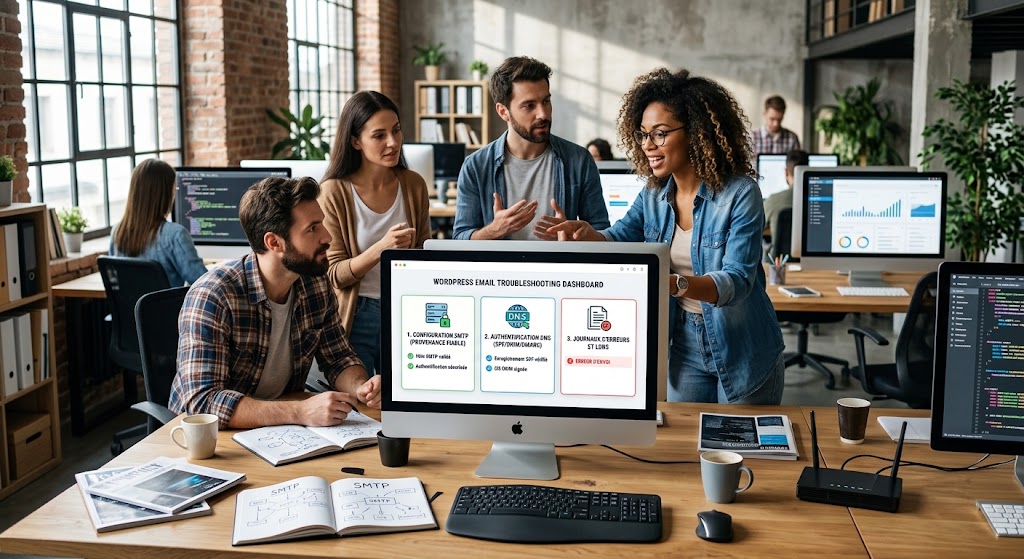
1. La Configuration SMTP (En finir avec wp_mail())
Adieu la fonction PHP par défaut : N’utilisez jamais le protocole d’envoi par défaut de WordPress, quasi systématiquement classé en spam par les messageries (Gmail, Outlook, etc.).
Plugin SMTP dédié : Installez et configurez une extension reconnue (ex. WP Mail SMTP ou FluentSMTP).
Service d’envoi professionnel : Liez votre site à un service transactionnel fiable (Brevo/Sendinblue, Mailgun, SendGrid ou les identifiants SMTP de votre hébergeur).
2. L’Authentification du Nom de Domaine (DNS)
Enregistrement SPF : Ajoutez l’enregistrement TXT nécessaire chez votre hébergeur pour autoriser l’outil d’envoi à utiliser votre nom de domaine.
Signature DKIM : Activez la clé DKIM pour prouver cryptographiquement que vos e-mails n’ont pas été modifiés ou usurpés.
Protocole DMARC : Configurez la règle DMARC pour sécuriser définitivement la réputation de votre adresse expéditrice.
3. Le Sauvetage Local des Messages (Anti-perte)
Journalisation active (Logs) : Activez la sauvegarde automatique des formulaires remplis directement dans votre tableau de bord WordPress (via votre constructeur de formulaire ou un plugin de logs).
File de sécurité : Si un e-mail échoue à l’envoi, le message reste enregistré et consultable dans votre base de données, évitant la perte définitive d’un prospect.
4. Les Tests et la Maintenance de Routine
Test grandeur nature : Envoyez un formulaire de test depuis une adresse externe (type boîte personnelle) pour valider la bonne réception.
Contrôle trimestriel : Répétez le test après chaque mise à jour majeure de WordPress ou de vos extensions de formulaires.
Conclusion : Ne laissez plus un problème technique gâcher vos ventes
Un prospect qui prend le temps de remplir votre formulaire de contact est un client chaud, prêt à concrétiser son projet. S’assurer que sa demande arrive à bon port en moins de 30 secondes est le premier acte de votre relation commerciale.
💬 Faites le test dès aujourd’hui : allez sur votre propre site internet, remplissez votre formulaire de contact avec votre adresse personnelle et déclenchez le chrono. Recevez-vous le message immédiatement dans votre boîte principale ?
En savoir plus sur notre Formation WordPress Eligible CPF, OPCO et FIFP.